Splunk Nedir? Verinin Karmaşasını Rekabet Avantajına Nasıl Dönüştürürsünüz?
23 Ağu 2026
Günümüzün dijital dünyasında her cihaz, uygulama ve ağ saniyede devasa boyutlarda veri üretir. Ancak bu makine verisi genellikle karmaşık, yapılandırılmamış ve anlamlandırılması zor bir yığından ibarettir. İşte Splunk, tam bu noktada devreye giren; büyük veriyi arama, izleme ve analiz etme konusunda uzmanlaşmış güçlü bir yazılım platformudur. Temelde güçlü bir veri arama ve analiz motoru olan Splunk, dağınık haldeki log dosyalarını ve gerçek zamanlı sistem verilerini toplayarak işletmelerin operasyonel görünürlük kazanmasını, güvenlik tehditlerini tespit etmesini ve veriye dayalı stratejik kararlar almasını sağlar.
Splunk Tanımı ve Temel İşlevi
Splunk, makine tarafından üretilen verileri indeksleyen, arayan ve analiz eden bir yazılım platformudur. Platform, sistem sağlığını izlemek ve sorunları gerçek zamanlı olarak tespit edip yanıt vermek için dashboard’lar, alarmlar, grafikler ve raporlar oluşturma imkânı sunar. Splunk, siber güvenlik ve gözlemlenebilirlik odaklı çalışarak SIEM, SOAR ve observability çözümleri olarak konumlandırdığı hem şirket içi yazılımlar hem de SaaS ürünleri geliştirmektedir.
İlginizi Çekebilir: Red Hat Enterprise Linux: Kurumsal Altyapıda Güvenilir Temel
Platformun temel işlevi, farklı kaynaklardan gelen bilgileri gerçek zamanlı olarak analiz etmek, indekslemek ve daha sonra içerisinde arama yapma, uyarılar ve raporlar oluşturma yetenekleri sunmaktır. Güvenlik olayları, işletim sistemleri ve uygulamalar dahil olmak üzere çok çeşitli kaynaklardan log verilerini toplayabilir. Böylece güvenlik politikalarını ihlal eden veya şüpheli etkinlikleri tanımlamak için veriler üzerinden detaylı analiz gerçekleştirilebilir.
Splunk’ın Tarihçesi ve Gelişimi
Michael Baum, Rob Das ve Erik Swan, Splunk’ı 2003 yılında birlikte kurdu. Şirket, August Capital, Sevin Rosen, Ignition Partners ve JK&B Capital gibi girişim sermayesi firmalarının desteğini aldı. 2007 yılına kadar 40,6 milyon dolar fon topladı. Splunk, 2009 yılında karlı hale geldi. Sonrasında 2012 yılında halka arz gerçekleştirdi ve NASDAQ’ta SPLK sembolü altında işlem görmeye başladı.
Splunk Universal Forwarder Nedir?
Splunk Universal Forwarder, sadece veri iletimi için gerekli bileşenleri içeren özel, basitleştirilmiş bir Splunk Enterprise sürümüdür. Python desteklemez ve kullanıcı arayüzü sunmaz. Universal forwarder, indexer’lara veri göndermek için en iyi araç olarak öne çıkar. Güvenilirlik, güvenlik ve geniş platform desteği gibi temel faydalar sunar.
Önemli bir avantajı, diğer Splunk ürünlerinden önemli ölçüde daha az donanım kaynağı kullanmasıdır. Bu sayede binlerce forwarder kurulumu, ağ ve host performansında kayıp olmadan gerçekleştirilebilir. Ayrıca on binlerce uzak sisteme ölçeklenebilir ve terabaytlarca veri toplayabilir.
Cisco Splunk Birleşmesi
Cisco, 21 Eylül 2023 tarihinde Splunk’ı 28 milyar dolara satın alacağını duyurdu. Satın alma, Mart 2024’te tamamlandı. Bu anlaşma, Cisco tarihindeki en büyük işlem olarak kayıtlara geçti.
Mayıs 2024’te eski Splunk CEO’su Gary Steele, Cisco bünyesinde üst düzey bir yöneticilik görevine atandı. Cisco, Splunk’ın güvenlik ve gözlemlenebilirlik çözümlerini kendi ürün portföyüyle entegre etmeye başlamış; AppDynamics ve Splunk Observability çözümlerini ortak bir strateji altında geliştirerek müşterilere daha bütünleşik bir platform sunmayı hedeflemiştir.
Splunk’ın İşletmeler İçin Kullanım Alanları
Splunk platformu, farklı sektörlerdeki işletmeler tarafından dört ana kullanım alanında değer yaratır. Bu kullanım alanları, güvenlikten operasyonlara, iş analitiğinden uygulama performansına kadar geniş bir yelpazeyi kapsar.
Siber Güvenlik ve Tehdit Tespiti
Splunk Enterprise Security, gelişmiş SIEM fonksiyonları sayesinde kurumların güvenlik olaylarını merkezi olarak analiz etmesine imkân tanır. Platform, farklı kaynaklardan gelen logları bir araya getirerek korelasyon kuralları oluşturulmasına olanak sağlar. Örneğin, bir kullanıcının kısa sürede farklı ülkelerden oturum açmaya çalışması şüpheli bir durumdur. Platform, bu tür anormallikleri korelasyon mekanizmaları aracılığıyla tespit edebilir. Davranışsal analitik, makine öğrenimi ve risk skorlaması ile analistler anormallikleri ortaya çıkararak iç tehditlere, kimlik bilgisi erişimine ve lateral harekete karşı savunma oluşturur. Tehdit istihbaratı entegrasyonu sayesinde güvenlik ekipleri, harici tehdit verileriyle iç olayları ilişkilendirerek anlamlı sinyaller üretir.
İlginizi Çekebilir: Claroty Nedir OT/IoT Güvenliğinde Yeni Bir Çağ
BT Operasyonları ve Sistem İzleme
Splunk Infrastructure Monitoring, işletmelerin karmaşık altyapılarını etkili bir şekilde izlemelerine olanak tanır. Çözüm, gerçek zamanlı performans analitiği sunarak ağ, sunucu, depolama ve bulut ortamlarındaki sorunları tespit etmeye yardımcı olur. Splunk IT Service Intelligence (ITSI), olayları ve verileri bağlamak için yapay zekâ ve analitik yeteneklerini birleştirir. ITSI, farklı sistemlerden gelen alarmları ilişkilendirerek kök neden analizi yapmaya yardımcı olur. Böylece yüzlerce alarm yerine, gerçekten önemli olan birkaç olaya odaklanılır.
İş Analitiği ve Veri Görselleştirme
Splunk, verileri görselleştirmek için güçlü araçlar sunar. Kullanıcılar, verileri grafikler, tablolar ve panolar şeklinde sunabilir. İşletme metrikleri takip edilir ve veriler anlamlı bilgilere dönüştürülerek veriye dayalı karar verme süreçlerinde kullanılır. Platform, önemli iş KPI’larını etkileyen herhangi bir sorunu tespit ederek tüm ilgili verileri sezgisel görsellerde birleştirir.
Uygulama Performans Yönetimi
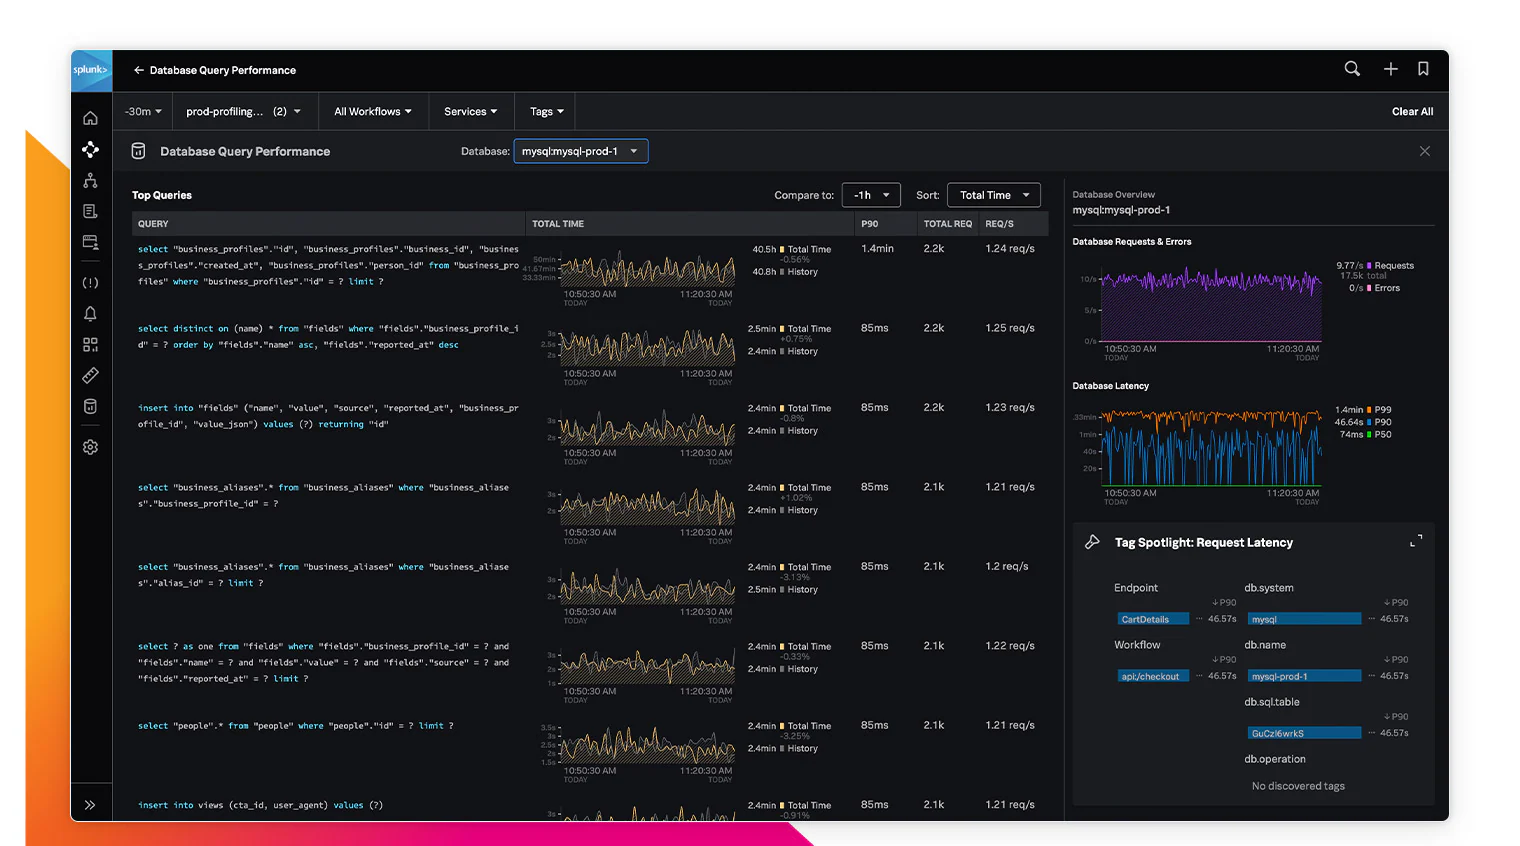
Splunk Application Performance Monitoring, işletmelerin uygulamalarını en üst düzeyde performansla çalıştırmalarına yardımcı olur. Çözüm, dağıtılmış izleme ile mikroservisler arasında neler olup bittiğini gösterir. AlwaysOn kod profilleme özelliği ile Java, .NET ve Node.js dillerinde yazılmış kodların CPU ve bellek tüketimi sürekli olarak izlenir. Platform, yaygın kullanılan veritabanları için yavaş yanıt süreleri veya sorunlu sorgular konusunda uyarılar alır ve MTTD/MTTR’yi düşürmek için uyarıları önceliklendirir.
Splunk Enterprise ve Temel Özellikleri
Splunk Enterprise sürümü büyük BT işletmeleri tarafından kullanılır. Uygulamalardan, web sitelerinden ve çeşitli kaynaklardan verileri toplamanıza ve analiz etmenize yardımcı olur. Platform, gerçek zamanlı veri uygulamaları oluşturmanıza olanak tanır ve çevik istatistikler ile raporlama sunar. Splunk Enterprise, herhangi bir zaman serisi verisini indeksleyebilir. Veriler indexer’a girdiğinde bir pipeline üzerinden ilerler ve olay işleme gerçekleşir.
Veri İndeksleme ve Arama Yetenekleri
İndeksleme süreci iki ana aşamada gerçekleşir: parsing ve indexing. Parsing aşamasında, Splunk Enterprise büyük veri parçalarını olaylara böler. Bu süreçte zaman damgaları tanımlanır, host, source ve sourcetype gibi varsayılan alanlar çıkarılır. İndeksleme aşamasında ise tüm olaylar aranabilir segmentlere bölünür ve indeks veri yapıları oluşturulur. Platform, csv, json ve log formatları gibi herhangi bir veri türünü kabul etmenize olanak tanır.
Splunk Mimarisi ve Bileşenleri
Splunk platformu üç katmanlı bir yapıya sahiptir. Arama katmanı, Search Head bileşenini içerir ve dashboard’lar, aramalar ve veri modellerini yönetir. İndeks katmanı, Indexer tarafından yönetilir ve veri manipülasyonu işlevlerini yerine getirir. Veri toplama katmanı ise Universal Forwarder veri üzerinde olay ayrıştırma (event parsing), indeksleme öncesi dönüştürme veya karmaşık veri işleme yapmaz. Topladığı veriyi mümkün olan en düşük kaynak tüketimiyle Splunk bileşenlerine iletmek üzere tasarlanmıştır.
Dashboard ve Raporlama Araçları
Dashboard‘lar belirli bir uygulama bağlamında oluşturulur. Her dashboard benzersiz bir ID gerektirir ancak başlıkların benzersiz olması gerekmez. Kullanıcılar, Classic framework veya Dashboard Studio kullanarak dashboard oluşturabilir. Platform, etkileşimli paneller, grafikler ve raporlar oluşturma araçları sağlar.
SPL (Splunk Search Language) Kullanımı
SPL, tüm arama komutlarını ve bunların fonksiyonlarını, argümanlarını ve clause’larını kapsar. Komutlar, indexlerden alınan olaylara ne yapılacağını belirtir. Örneğin top komutu, sonuçları tablolaştırır ve count ile percent alanlarını döndürür. SPL; filtreleme, korelasyon, istatistiksel analiz ve görselleştirme gibi birçok fonksiyonu destekler.
Splunk SOAR: Tehdit Yanıtında Orkestrasyon ve Otomasyon
Splunk SOAR (Security Orchestration, Automation and Response), tespit edilen olaylara verilen yanıtı standartlaştıran ve otomatikleştiren çözümdür. Orkestrasyon, playbook otomasyonu ve vaka yönetimini tek bir sistemde birleştirerek tehdit yanıtını hızlandırır.

Platformun merkezinde playbook’lar yer alır. Playbook editörü, kod yazmaya gerek kalmadan iş akışı oluşturmaya imkân tanıyan görsel bir çalışma alanı sunar; otomatikleştirmek istediğiniz akışı tanımlamak için uygulamaların (app) sağladığı aksiyonları birbirine bağlarsınız. Örneğin MaxMind entegrasyonu “geolocate ip” aksiyonunu, Okta entegrasyonu ise “set password” veya “enable user” gibi aksiyonları kullanıma açar. Playbook editöründe kullanabileceğiniz aksiyonlar, kurulu ve yapılandırılmış uygulamalar tarafından belirlenir.
Tipik bir senaryo şöyle işler: kullanıcıdan gelen şüpheli e-posta ihbarı bir olay kaydı oluşturur, playbook ekteki dosyanın hash değerini çıkarır, itibar servislerine sorgular, karar bloğu sonucu “zararlı” olarak dönerse ilgili kullanıcının oturumunu sonlandırır ve analiste onay bildirimi gönderir. Playbook’lar, analizi hızlandıran küçük soruşturma görevlerinden büyük ölçekli ihlal müdahalelerine kadar geniş bir yelpazede kullanılabilir. Bu sayede tekrarlayan L1 işleri otomasyona devredilir, analistler zamanlarını gerçek analiz ve soruşturmaya ayırır; MTTR belirgin şekilde düşer. Splunk SOAR, hem bulut (SOAR Cloud) hem de şirket içi (SOAR On-Premises) dağıtım seçenekleriyle sunulur ve Splunk Enterprise Security ile eşleştirilerek çalıştırılabilir.
Splunk Mission Control: SOC İçin Tek Çalışma Ekranı
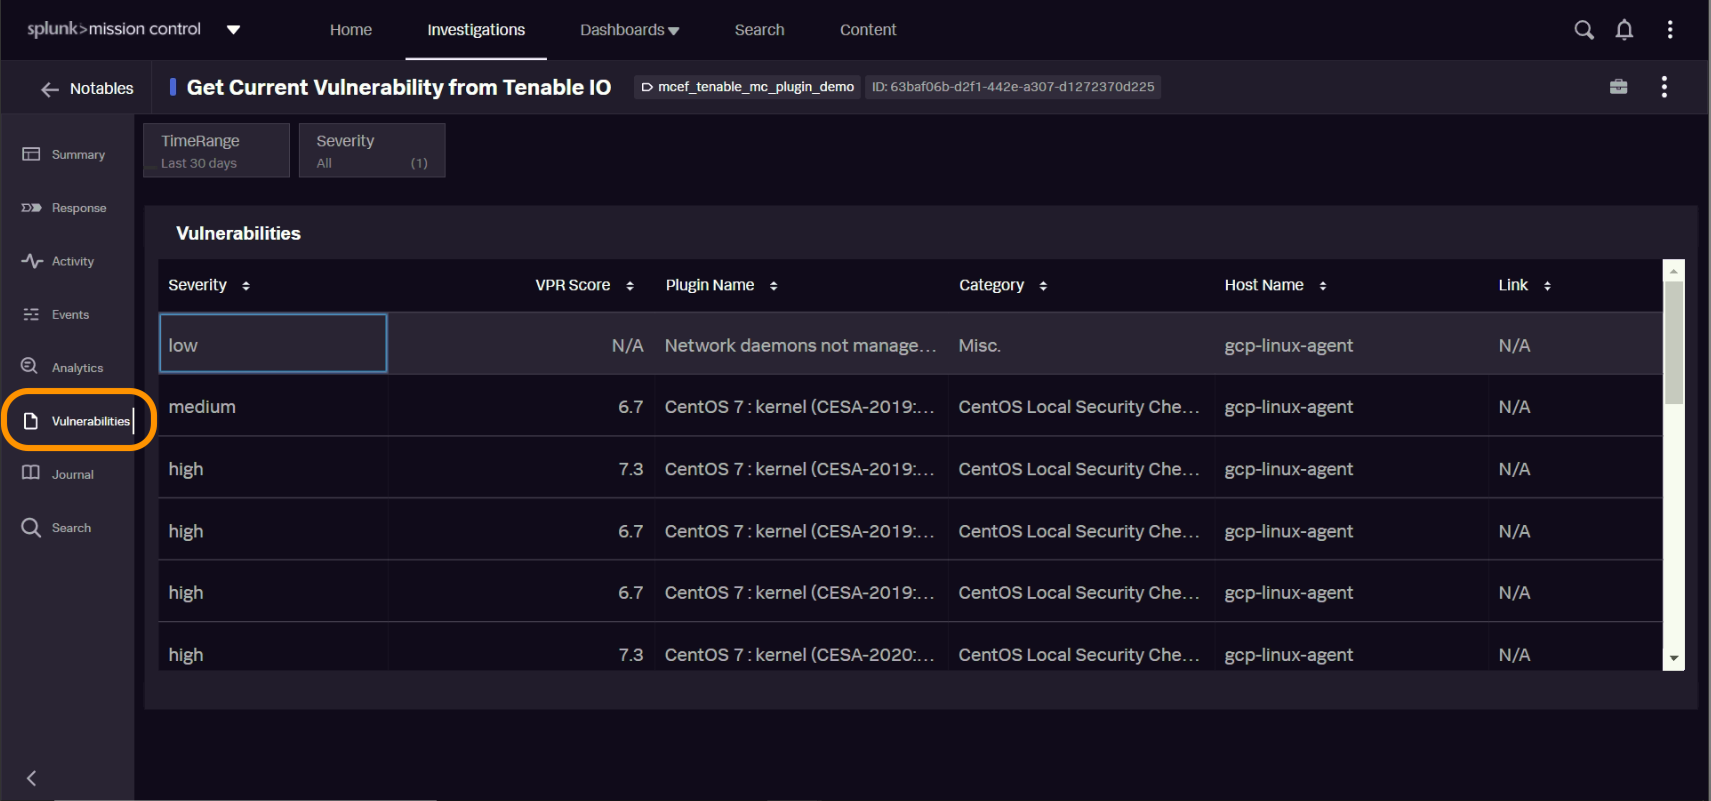
Mission Control, Splunk Enterprise Security 8 ile birlikte analistin günlük çalışma alanı hâline gelen birleşik arayüzdür. Tespit, soruşturma ve yanıt adımlarını farklı konsollar arasında gezinmeden tek ekranda toplar.
Analyst queue (analist kuyruğu) üzerinden analist iş akışları yönetilir; bulgular (findings) ve soruşturmalar (investigations) önceliklendirme için sıralanıp filtrelenebilir, kaydedilmiş görünümler (saved views) tanımlanabilir. Böylece ekip, “hangi olaya kim bakıyor, hangi aşamada” sorusunu tek bir kuyruk üzerinden yanıtlar. Detection Studio ile de tespit kuralları oluşturulur, tespit kapsamı ve sağlığı izlenir, tespit teknikleri üzerinde detaya inilir. Vaka yönetimi, otomasyon ve tespit yönetimi aynı yüzeyde birleştiği için bağlam değiştirme maliyeti ciddi ölçüde azalır.
Splunk AI Assistant: Doğal Dille Soruşturma Yürütmek
Splunk Enterprise Security içindeki AI Assistant, analistin soruşturma sürecine doğrudan eşlik eden yapay zekâ katmanıdır. Bulguları özetler, gerçekleşen aktiviteyi sade bir dille açıklar ve sonraki adımları önerir; SPL sorguları üretebilir, ilişkili aktiviteyi keşfedebilir, soruşturmanın içinden doğrudan not veya rapor oluşturabilir. Bu da triyaj süresini kısaltır ve olayın ne zaman eskale edilmesi gerektiğine karar vermeyi kolaylaştırır.Kullanımı pratikte şöyledir: Mission Control ekranında bir bulgu veya soruşturma seçilir, AI Assistant sohbet kutusu açılır ve hazır isteklerden biri (örneğin bulguları özetle) çalıştırılır; sohbet devam ederken “Suggest SPL” gibi öneri düğmeleriyle soruşturma derinleştirilir.
İki noktayı planlamada dikkate almak gerekir: AI Assistant varsayılan olarak açık gelmez; etkinleştirmek için yöneticinin Splunk hesap ekibiyle iletişime geçmesi gerekir. Ayrıca özellik, Splunk Cloud Platform kullanımını ya da şirket içi Enterprise Security dağıtımlarının Splunk Cloud Connect ile bağlanmasını gerektirir.
Splunk, bu katmanı ajan (agent) tabanlı yeteneklerle genişletmeye devam ediyor. Detection Builder Agent, analistlerin doğal dil kullanarak doğrudan tespit editöründe kural oluşturmasına, ince ayar yapmasına ve sorun gidermesine yardımcı olurken; Guided Response Agent ilgili SOAR aksiyonlarını veya playbook’ları önererek soruşturmadan aksiyona geçişi hızlandırır ve kararı analistin kontrolünde bırakır.
İlginizi Çekebilir: Veri Merkezi Network Çözümleri: Modern Altyapılar İçin Yol Haritası
SPL Assistant
SPL’in öğrenme eğrisi, Splunk yatırımlarının önündeki en yaygın engellerden biridir. Splunk AI Assistant for SPL, doğal dilde yazılan bir soruyu çalıştırılabilir SPL sorgusuna dönüştürerek bu engeli kaldırır; mevcut sorguları açıklama yeteneğiyle de yeni analistler için öğrenme aracı işlevi görür. Üretilen sorgu, “Open in search” ile arama sekmesine aktarılır ve çalıştırılmadan önce düzenlenebilir.
Şirket içi kurulumlar için “cloud connected” mimarisi kullanılır. Bu model, Splunk’ın bulutta yönettiği yapay zekâ servislerinden yararlanır; şirket içi ortamlar bu servislere bağlanır, GPU gereksinimi doğmaz ve bağlantı HTTPS 443 portu üzerinden güvenli biçimde kurulur.
Splunk Asset and Risk Intelligence: Göremediğiniz Varlığı Koruyamazsınız
Splunk, Mayıs 2024’te duyurduğu Asset and Risk Intelligence (ARI) çözümünü; uyumluluk süreçlerini sadeleştirmek, siber riski azaltmak ve gölge BT kaynaklarını ortadan kaldırmak üzere konumlandırdı. Çözüm; ağ, uç nokta, bulut ve tarama araçları dahil çok sayıda kaynaktan gelen veriyi ilişkilendirerek varlık ve kimliklerin sürekli güncellenen birleşik envanterini oluşturur. Yinelenen veya eskimiş kayıtlar elenir; böylece risk maruziyeti daha doğru bir envanter üzerinden ölçülür.
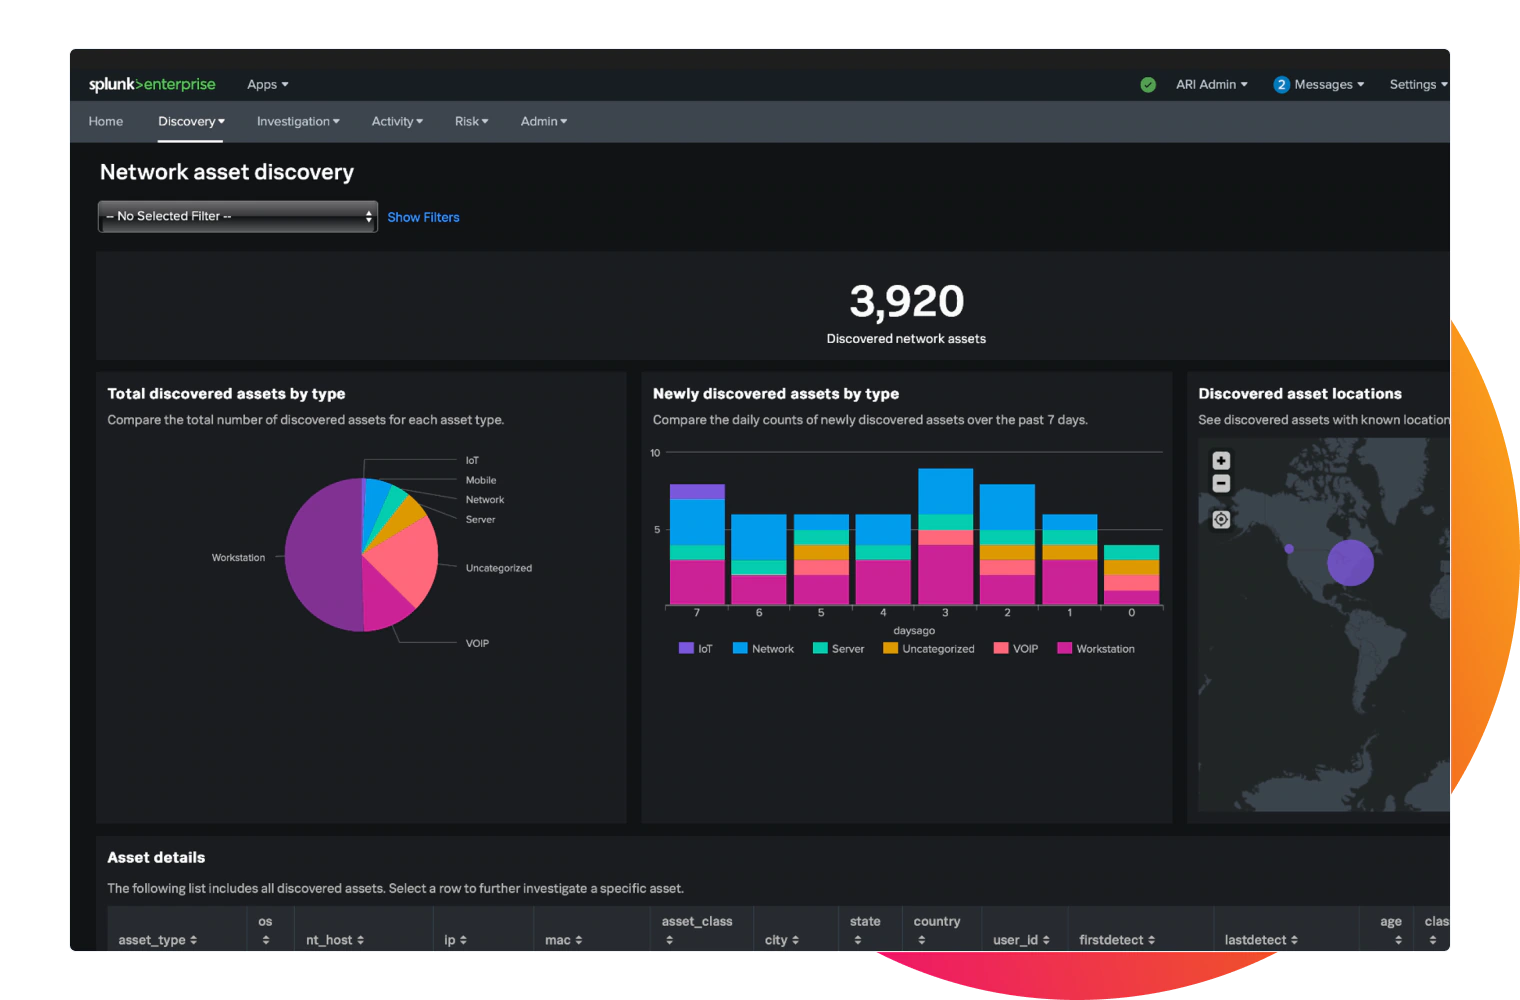
ARI’yi klasik envanter araçlarından ayıran nokta, mimarisidir. ARI geleneksel bir CMDB değildir; ek ajan kurulumu gerektirmeden, Splunk’a hâlihazırda akan veriyi kullanarak analistlere destek olan bir güvenlik soruşturma aracıdır. Güvenlik ekipleri varlıklar ile kullanıcılar arasındaki ilişkileri hızla belirleyebilir, IP adresi değişikliği veya yeni kullanıcı ilişkilendirmesi gibi değişiklikleri izleyebilir ve bir olayın etki alanını (blast radius) anlayabilir.
Uyumluluk tarafında ise sürekli ölçüm devreye girer. Kesintisiz uç nokta uyumluluk metrikleri ve panolarıyla gerçek zamanlı doğrulama yapılır; dizüstü bilgisayar şifrelemesi, zafiyet taraması ve zararlı yazılım koruması gibi alanlar için özel uyumluluk metrikleri tanımlanabilir. Uyumsuz varlıklar ServiceNow üzerinde otomatik kayıt açtırabilir ve ServiceNow varlık kayıtları ARI’nin aktif olarak keşfettiği verilerle güncellenebilir; ServiceNow’da bulunmayan yönetilmeyen cihazlar tespit edilerek CMDB beslenebilir. ARI ayrıca Enterprise Security’nin varlık ve kimlik framework’lerini otomatik olarak doldurarak olayları detaylı varlık bağlamıyla zenginleştirir.
Splunk’ın İşletmenize Kattığı Değer Nedir?
Splunk, her formatta ve miktarda veriyi analiz etme kapasitesi sunar. Günlük 8 petabayt’tan fazla veri işleyen müşteriler bulunmaktadır. Platform, aldığı makine verilerini gerçek zamanlı indeksler ve gerçek zamanlı analiz yapma imkanı sağlar. Farklı cihaz ve platformlardan eş zamanlı olarak veri toplanabilir. Veriler json, .csv gibi farklı formatlarda girdi olarak sağlanabilir.
Güvenlik operasyon merkezleri için bu teknolojiyi bilmek hem teknik derinlik hem de operasyonel verimlilik açısından büyük avantaj sağlar. Splunk, dünya genelinde birçok kurum tarafından kullanılan bir platform olduğu için iş piyasasında ciddi talep görmektedir. Global pazarda rekabet etmek isteyen adaylar için Splunk bilgisi önemli bir referans oluşturur. Rol bazlı erişim yönetimi ile verileri gizlilik ihtiyaçlarına göre çok detaylı yönetebilirsiniz.
Splunk; yalnızca bir log yönetim aracı değil, modern işletmelerin dijital dayanıklılığını artıran stratejik bir teknoloji ortağıdır. Karmaşık veri yığınlarını anlamlı içgörülere dönüştürerek operasyonel verimliliğinizi maksimize etmek ve güvenlik altyapınızı güçlendirmek artık bir tercih değil, zorunluluk haline geldi. Bu dijital dönüşüm yolculuğunda Splunk’ın sunduğu sınırsız imkanları işletmenize en doğru şekilde entegre etmek için Sekom’un tecrübeli ekibiyle yanınızdayız. İhtiyaçlarınıza özel çözümleri birlikte kurgulamak ve sistemlerinizin potansiyelini keşfetmek için şimdi Sekom ile iletişime geçin.