Juniper Apstra ile Intent-Based Veri Merkezi Otomasyonu
15 Eyl 2026
Veri merkezi ağlarını komut satırından tek tek yapılandırmanın bir sınırı var. Birkaç düzine anahtardan oluşan küçük bir fabric’te bu yöntem hâlâ işe yarayabilir; ama 50, 100, 200 anahtara çıktığınızda, BGP eş ilişkilerini, VLAN-VNI eşlemelerini, EVPN route target’larını elle tutarlı tutmak neredeyse imkânsız hale gelir. Juniper Apstra, tam olarak bu noktada devreye giren bir intent-based networking platformu. Bu yazıda Apstra’nın ne yaptığını, nasıl çalıştığını ve hangi senaryolarda gerçek fark yarattığını teknik olarak ele alıyoruz.
Bu yazı boyunca teknik detaylara ineceğiz, ancak baştan şunu netleştirmek gerekiyor: Apstra bir ‘sihirli değnek’ değil. Doğru kurgulanmadığında herhangi bir otomasyon aracı gibi karmaşıklığı gizlemek yerine hızlandırabiliyor. Bu yüzden platformun temel kavramlarını, çoklu üretici desteğinin nasıl çalıştığını ve devreye alma sürecinde nelere dikkat edilmesi gerektiğini birlikte ele alacağız.
İlginizi Çekebilir: Red Hat: Açık Kaynak Kurumsal Altyapı Çözümlerinin Lideri
Apstra Nedir, Hangi Sorunu Çözer?
Apstra, kökeni 2014 yılında kurulan ve intent-based networking konusunda öncü işler yapan bir girişime dayanıyor; 2021’de Juniper Networks tarafından satın alındı. Platformun temel felsefesi şu: mühendis ağın ‘ne yapması gerektiğini’ (intent) tanımlar, Apstra bu niyeti gerçek konfigürasyona çevirir ve en önemlisi, ağın gerçek durumunu bu niyetle sürekli karşılaştırarak sapmaları anlık olarak tespit eder. Bu üçlü döngüye Juniper ‘kapalı döngü doğrulama’ (closed-loop validation) diyor ve Apstra’yı diğer otomasyon araçlarından ayıran temel unsur da bu.
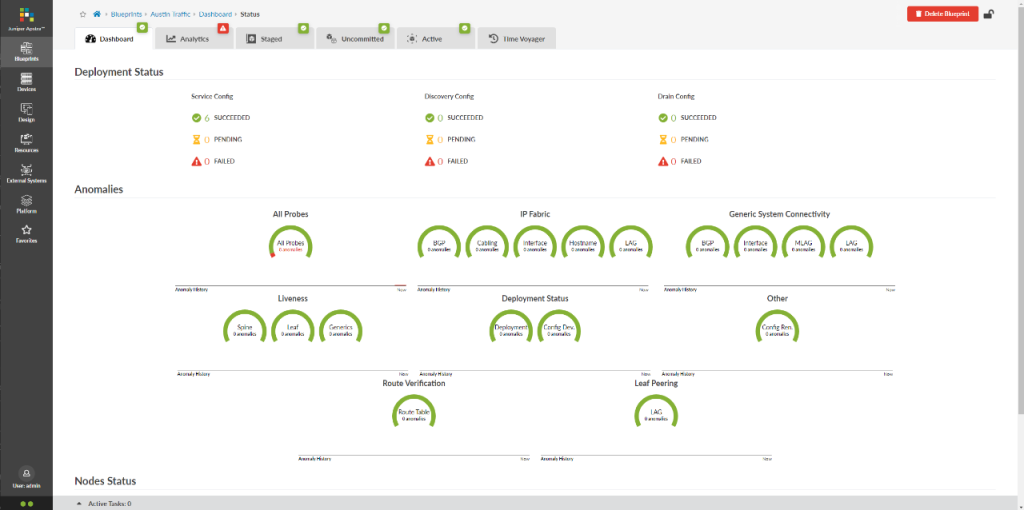
Klasik otomasyon script’leri genellikle tek yönlüdür: bir konfigürasyon şablonunu cihaza gönderirsiniz, iş biter. Ancak cihazda daha sonra manuel bir değişiklik yapılırsa, script bundan haberdar olmaz. Apstra ise sürekli telemetri toplayarak ağın canlı durumunu tasarlanan blueprint ile kıyaslar; bir sapma tespit edildiğinde bunu ‘anomali’ olarak işaretler ve mühendise gösterir. Bu, üretim ortamında sessizce biriken konfigürasyon kaymasının (configuration drift) önüne geçen kritik bir yetenek.
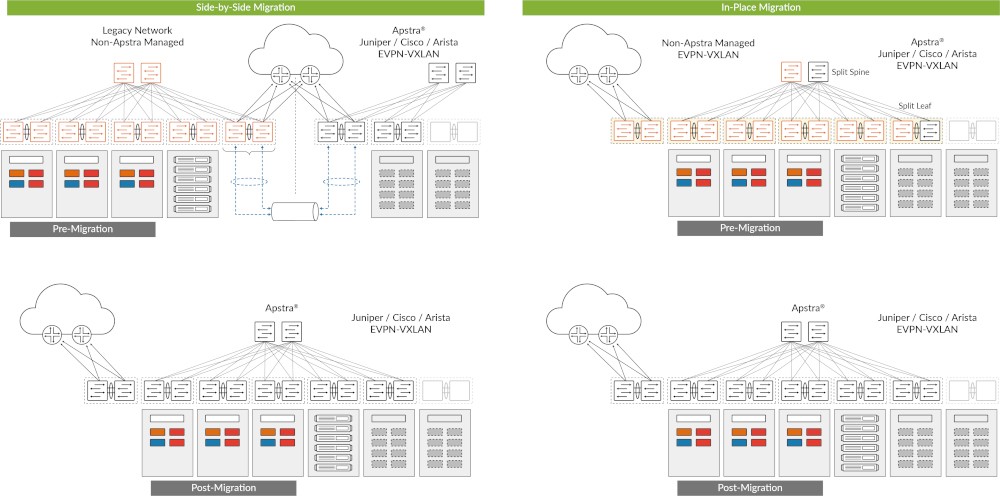
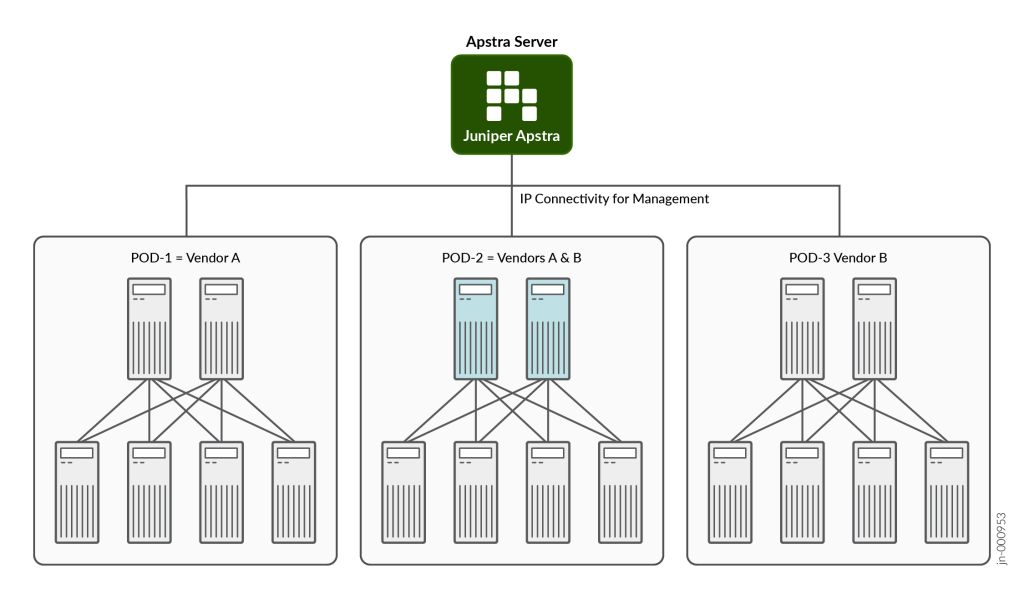
Apstra’yı pazardaki pek çok otomasyon aracından ayıran en belirgin özellik, çoklu (multivendor) desteği. Platform yalnızca Juniper’ın kendi Junos işletim sistemini değil; Cisco NX-OS, Arista EOS ve SONiC gibi farklı üreticilerin anahtarlarını da aynı fabric içinde yönetebiliyor. Bu, üretici kilitlenmesinden (vendor lock-in) kaçınmak isteyen, ya da mevcut altyapısında zaten farklı üreticilere ait donanım bulunan kurumlar için önemli bir esneklik sağlıyor.
İlginizi Çekebilir: Cisco ACI Nedir? Veri Merkezlerinde Politika Tabanlı Otomasyonun Gücü
Teknik olarak bu çoklu üretici desteği, cihaz üzerinde çalışan bir ajan (on-box agent) ya da API/SSH üzerinden uzaktan yönetim (off-box) modeliyle gerçekleşiyor; hangi modelin kullanılacağı işletim sistemine göre değişiyor. Apstra, her üreticinin kendine özgü komut sözdizimini soyutlayarak, mühendisin tek bir mantıksal blueprint üzerinden çalışmasını sağlıyor; alttaki donanımın hangi üreticiye ait olduğu operasyonel günlük işlerde neredeyse görünmez hale geliyor.
Blueprint, Rack Type ve Template Kavramları
Apstra’nın mimarisini anlamak için birkaç temel kavrama bakmak gerekiyor. ‘Rack Type’, bir kabindeki cihazların rollerini ve bağlantı desenini tanımlayan bir şablon; örneğin bir leaf çiftinin hangi sunucu portlarına, kaç bağlantıyla bağlanacağını burada belirlersiniz. ‘Template’ ise birden fazla rack type’ı bir araya getirerek tüm fabric topolojisini (kaç spine, kaç leaf, hangi bağlantı yoğunluğu) tanımlar. ‘Blueprint’ ise bu template’in canlı, çalışan bir örneğidir; gerçek IP adresleri, ASN numaraları ve cihaz atamalarıyla somutlaşmış hali.
Bu katmanlı yapı, büyük ölçekli dağıtımlarda ciddi zaman tasarrufu sağlıyor. Yeni bir veri merkezi kurarken sıfırdan başlamak yerine, daha önce doğrulanmış bir template’i referans alıp yalnızca ölçeği (spine/leaf sayısını) değiştirerek dakikalar içinde yeni bir blueprint oluşturabiliyorsunuz. Bu da özellikle birden fazla benzer veri merkezi kabini ya da bölgesi olan kurumlar için tekrarlanabilir, hatasız bir dağıtım süreci anlamına geliyor.
Bu şablon yaklaşımının bir diğer faydası, kurumsal standardizasyonu zorlaması. Farklı mühendislerin, farklı zamanlarda kurduğu veri merkezlerinin birbirinden az çok farklı ‘yapılara’ sahip olması, geleneksel manuel süreçlerde neredeyse kaçınılmaz bir sonuç. Apstra’da ise tüm blueprint’ler aynı template’ten türediği için, bir lokasyondaki mühendisin diğer lokasyondaki bir sorunu teşhis etmesi çok daha kolay hale geliyor; çünkü altta yatan mantık, isimlendirme kuralları ve topoloji her yerde tutarlı.
EVPN-VXLAN Fabric’lerde Apstra’nın Rolü
Apstra’nın en yaygın kullanım senaryolarından biri, EVPN-VXLAN tabanlı spine-leaf fabric’lerin otomasyonu. Route target’lar, route distinguisher’lar, VNI-VLAN eşlemeleri, anycast gateway yapılandırmaları gibi manuel olarak yönetilmesi son derece hataya açık parametreleri, Apstra intent katmanında soyutluyor. Mühendis yalnızca ‘bu virtual network’ü şu rack’lere yay’ der, Apstra gereken tüm BGP ve VXLAN parametrelerini arka planda tutarlı şekilde üretir ve dağıtır.
Bu otomasyonun bir diğer faydası, doğrulama (validation) aşamasında ortaya çıkıyor. Bir değişiklik uygulanmadan önce Apstra, bunun mevcut fabric üzerindeki etkisini simüle edip olası çakışmaları veya kesintileri önceden gösterebiliyor. Üretim ortamında yapılan bir yapılandırma değişikliğinin gece yarısı bakım penceresinde sürpriz bir kesintiye yol açması riski, bu ön doğrulama sayesinde önemli ölçüde azalıyor.
Juniper-HPE Birleşmesi Sonrası Apstra’nın Konumu
Juniper Networks’ün HPE bünyesine katılmasının ardından Apstra, şirketin yazılım ve hizmet odaklı stratejisinde giderek daha merkezi bir konuma oturuyor. Platform, Junos tabanlı network işletim sistemleriyle ve HPE’nin genişleyen bulut ile yapay zeka altyapısı portföyüyle birlikte, özellikle büyük ölçekli GPU kümeleri ve hibrit bulut iş yükleri için tasarım ve doğrulama katmanı olarak konumlandırılıyor. Bu gelişme, Apstra’nın önümüzdeki dönemde yalnızca geleneksel kurumsal veri merkezlerinde değil, yapay zeka altyapı projelerinde de daha sık karşımıza çıkacağının bir işareti.
İlginizi Çekebilir: Veri Merkezi Ağı Otomasyonu ve Apstra Çözümü
Hangi Kurumlar İçin Anlamlı?
Apstra, özellikle orta ve büyük ölçekli veri merkezi fabric’i olan, birden fazla kabin ya da birden fazla site yöneten, ve manuel konfigürasyon riskini azaltmak isteyen kurumlar için ciddi bir operasyonel değer üretiyor. Küçük, birkaç anahtarlık ortamlarda yatırım getirisi görece sınırlı kalabilir; ancak fabric büyüdükçe, özellikle çoklu üretici ortamı söz konusu olduğunda, Apstra’nın sağladığı standardizasyon ve sürekli doğrulama katkısı katlanarak artıyor.
Anomali Tespiti ve Kök Neden Analizi
Apstra’nın ‘probe’ adı verilen mekanizması, platformun belki de en az bilinen ama en değerli özelliklerinden biri. Probe’lar, mühendisin belirlediği eşik değerlere göre (örneğin bir arayüzdeki hata sayacının belirli bir seviyeyi aşması, ya da bir BGP oturumunun beklenmedik şekilde düşmesi) ağı sürekli tarayan özelleştirilebilir kontrol noktaları. Bir anomali tespit edildiğinde, bu durum sadece bir uyarı olarak kalmıyor; Apstra’nın grafik tabanlı veri modeli sayesinde, o anomalinin hangi diğer bileşenleri etkilediği de görsel olarak izlenebiliyor.
Bu grafik veri modeli, Apstra’yı klasik izleme araçlarından ayıran bir diğer teknik unsur. Ağdaki her cihaz, arayüz, bağlantı ve mantıksal yapı, birbirine bağlı düğümler olarak bir grafik içinde temsil ediliyor. Bu sayede bir spine anahtarındaki bir uplink arızası ile bu arızadan etkilenen tüm leaf’ler ve bu leaf’lere bağlı virtual network’ler arasındaki ilişki, tek bir sorgu ile ortaya konabiliyor. Geleneksel, birbirinden kopuk izleme panellerinde bu türden bir kök neden analizi genellikle saatler sürerken, Apstra’da bu ilişki neredeyse anlık olarak görülebiliyor.
Devreye Alma Sürecinde Dikkat Edilmesi Gerekenler
Apstra’yı mevcut, çalışır durumdaki bir veri merkezi ağına devreye almak, sıfırdan (greenfield) bir fabric kurulumundan farklı bir planlama gerektirir. İlk adımda mevcut cihazlar Managed Device olarak sisteme eklenir, Off-box veya On-box Agent üzerinden erişimleri doğrulanır ve yapılandırmaları Apstra tarafından keşfedilir (discovery). Ardından cihazlar bir Blueprint ile ilişkilendirilerek mevcut topoloji, protokoller ve yapılandırmalar doğrulanır (validation). Bu aşamada amaç, mevcut fabric’in Apstra’nın intent tabanlı yönetim modeliyle uyumlu olup olmadığını belirlemek ve olası tutarsızlıkları üretim ortamını etkilemeden tespit etmektir.
Geçiş öncesinde mevcut IP adresleme planı, ASN yapısı, EVPN/VXLAN tasarımı ve fiziksel topolojinin Apstra’nın desteklediği mimariyle uyumlu olduğunun değerlendirilmesi önemlidir. Böylece blueprint oluşturma ve doğrulama sürecinde ortaya çıkabilecek uyumsuzluklar önceden giderilebilir.
Sahada gördüğümüz en başarılı geçişler, genellikle önce yeni bir kabin ya da yeni bir site üzerinde Apstra ile sıfırdan bir blueprint oluşturup, ekip bu araca alıştıktan sonra mevcut altyapıyı kademeli olarak bu modele taşıyan projeler oluyor. Bu yaklaşım hem operasyonel riski azaltir hem de üretim ortamındaki riski en aza indirir.
İlginizi Çekebilir:Cisco Meraki: Ofis Konforunu Eve Taşıyan Teknoloji
Apstra ile Diğer Otomasyon Yaklaşımlarının Karşılaştırması
Network otomasyonuna yaklaşımlar genellikle iki uçta toplanıyor: bir tarafta Ansible ya da benzeri araçlarla yazılan özel script’ler, diğer tarafta Apstra gibi amaca özel, veri modeli tabanlı platformlar. Script tabanlı yaklaşım esnektir ve mevcut araç setine kolayca entegre olur, ancak sürekli doğrulama ve anomali tespiti gibi yetenekleri kendi başına inşa etmek gerekir; bu da zamanla script setinin kendisinin bakım yükü haline gelmesine yol açabiliyor. Apstra ise bu doğrulama katmanını platformun çekirdeğine gömerek, ekiplerin bu yeteneği sıfırdan yazmak zorunda kalmasını ortadan kaldırıyor.
Bunun karşılığında Apstra, kendi veri modeline ve kavramsal çerçevesine (blueprint, rack type, template) uyum gerektiriyor; yani ekip, platformun düşünme biçimini öğrenmek zorunda. Sahadaki deneyimimize göre bu öğrenme eğrisi, özellikle EVPN-VXLAN fabric deneyimi olan ekipler için nispeten kısa sürüyor, çünkü Apstra’nın kavramları zaten network mühendislerinin aşina olduğu yapılarla örtüşüyor. Script tabanlı esnekliği tamamen bırakmak gerekmiyor; pek çok kurum, Apstra’nın API’lerini kendi CI/CD süreçlerine entegre ederek her iki yaklaşımın güçlü yanlarını bir arada kullanabiliyor.
Lisanslama ve Yatırım Getirisi Perspektifi
Apstra’nın maliyet modelini değerlendirirken, sadece lisans bedeline değil, üç ayrı fayda kalemine bakmak gerekiyor: operasyonel zaman tasarrufu, kesinti riskinin azalması ve yeni hizmetlerin devreye alınma hızındaki artış. Manuel yapılandırmayla saatler süren bir yeni virtual network devreye alma işlemi, olgun bir Apstra dağıtımında dakikalara inebiliyor; bu fark, özellikle çok sayıda değişikliğin sık sık yapıldığı, dinamik bulut ve kurumsal ortamlarda yıllık bazda ciddi bir mühendislik zamanı tasarrufuna dönüşüyor. Kesinti riskinin azalması ise doğrudan ölçülmesi zor ama etkisi büyük bir fayda; bir üretim kesintisinin maliyeti, çoğu kurumda yıllık lisans bedelinden kat kat yüksek olabiliyor.
Sekom olarak, Juniper Apstra dahil intent-based networking platformlarının değerlendirilmesi, mevcut fabric’e entegrasyonu ve devreye alınması konusunda uçtan uca destek sunuyoruz. Mevcut veri merkezi otomasyon olgunluğunuzu değerlendirmek ve Apstra’nın sizin ortamınıza sağlayacağı katkıyı somut olarak konuşmak isterseniz Sekom ekibiyle iletişime geçebilirsiniz.