Cisco SD-Access ile Kampüs Ağlarında Segmentasyon ve Otomasyon
15 Eyl 2026
Kampüs ağları, veri merkezi ağlarından farklı bir zorluk seti sunar. Yüzlerce erişim anahtarı, kablosuz erişim noktaları, farklı kullanıcı grupları ve sürekli hareket eden cihazlar söz konusudur. Geleneksel kampüs tasarımında VLAN’lar fiziksel konuma bağlıdır; bir kullanıcı bina değiştirdiğinde ya da bir cihaz farklı bir kata taşındığında, politika da genellikle o cihazla birlikte taşınmaz. Cisco’nun SD-Access çözümü, tam olarak bu sorunu çözmek üzere tasarlandı: kimlik ve politikayı fiziksel topolojiden ayırarak, kullanıcı nerede olursa olsun aynı erişim ve segmentasyon kurallarının uygulanmasını sağlıyor. Bu yazıda SD-Access’in mimarisini, fabric bileşenlerini ve segmentasyon modelini teknik olarak inceliyoruz.
İlginizi Çekebilir: Red Hat: Açık Kaynak Kurumsal Altyapı Çözümlerinin Lideri
SD-Access’i konuşurken sık yapılan bir yanlış anlama, bunun sadece kablosuz veya yalnızca güvenlik projesi olduğu düşüncesi. Aslında SD-Access, kampüs ağının tamamını -kablolu, kablosuz, güvenlik ve otomasyonu- tek bir mimari altında birleştiren kapsamlı bir yaklaşım. Bu bütünlük, projeyi hem daha değerli hem de doğru planlanmadığında daha karmaşık hale getirebiliyor; bu yüzden mimarinin bileşenlerini tek tek anlamak, projeye başlamadan önce atılması gereken ilk adım.
SD-Access Mimarisinin Temel Bileşenleri
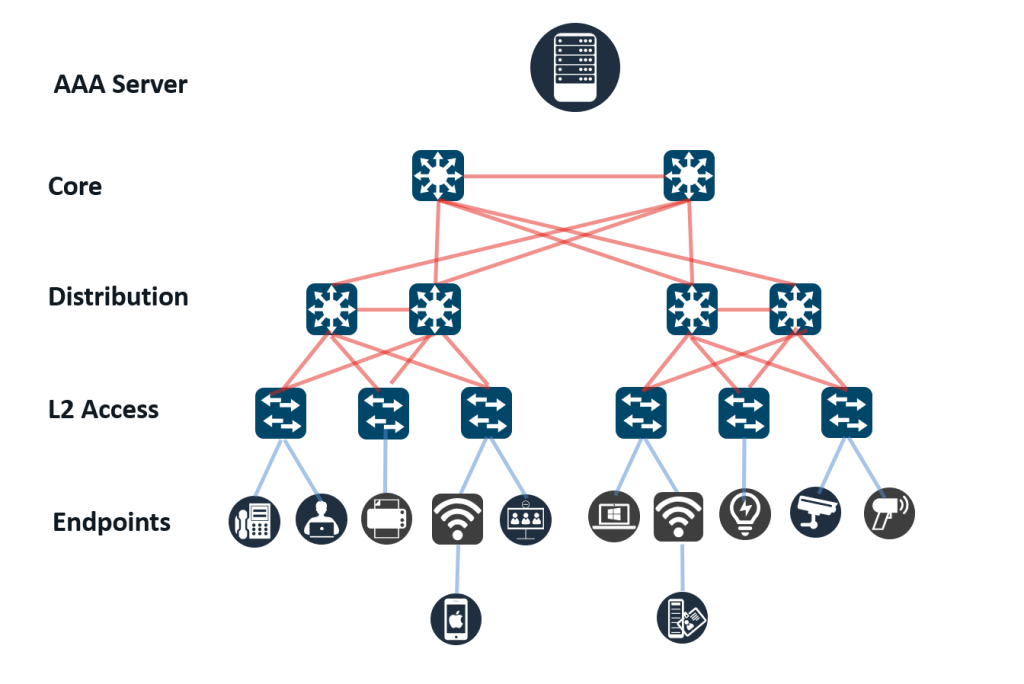
SD-Access, Cisco’nun Catalyst Center (eski adıyla DNA Center) platformu üzerinde çalışan bir yazılım çözümü. Fabric mimarisi dört temel rol üzerine kurulu: control plane node, border node, edge node ve (kablosuz için) fabric wireless controller. Control plane node, cihaz kimlik bilgilerini ve konum bilgisini merkezi bir kayıt gibi tutar; bir uç noktanın ağın neresinde olduğunu bilmek isteyen herhangi bir düğüm, bu bilgiyi control plane’e sorar.
Edge node’lar, geleneksel erişim katmanı anahtarlarının fabric karşılığı; son kullanıcı cihazları ve access point’ler buraya bağlanır. Border node ise fabric’i dış dünyaya, yani internete, veri merkezine ya da diğer kampüs sitelerine bağlayan çıkış noktasıdır. Küçük ve orta ölçekli dağıtımlarda bu roller ‘Fabric in a Box’ adı verilen tek bir cihaz veya StackWise Virtual yapılandırmasıyla birleştirilebiliyor; bu da özellikle şube ofisleri veya küçük kampüsler için maliyet ve karmaşıklığı azaltan pratik bir seçenek.
LISP’ten BGP EVPN’e: Kontrol Düzleminin Evrimi
SD-Access‘in ilk nesil kontrol düzlemi LISP (Locator/ID Separation Protocol) üzerine kuruluydu; LISP, bir cihazın kimliğini (EID) fiziksel konumundan (RLOC) ayırarak, cihaz ağda hareket ettiğinde bile aynı kimlikle erişilebilir kalmasını sağlıyordu. Bu, kampüs ortamındaki mobiliteyi desteklemek için işlevsel bir çözümdü. Ancak Cisco, IOS XE 17.12.2 ve sonrası sürümleri çalıştıran Catalyst 9000 serisi anahtarlarda BGP EVPN tabanlı bir fabric seçeneğini de sunmaya başladı.
BGP EVPN fabric, veri merkezi dünyasında zaten yaygın olan EVPN-VXLAN kontrol düzlemini kampüse taşıyarak, network ekiplerinin veri merkezi ve kampüs tarafında ortak bir teknoloji dili kullanmasına imkân tanıyor. Bu yaklaşım aynı zamanda katman 2 segmentasyonda ingress replication veya multicast replication ile BUM (broadcast, unknown-unicast, multicast) trafiğinin dağıtımını ve tenant routed multicast gibi ek yetenekleri destekliyor. Border-spine rolü, küçük ve orta ölçekli collapsed-core tasarımlarda border ve spine fonksiyonlarını tek bir rolde birleştirerek dağıtımı sadeleştiriyor.
Segmentasyon: Virtual Network ve SGT
SD-Access’in en somut faydalarından biri, iki katmanlı segmentasyon modeli. Üst katmanda Virtual Network’ler (VN), makro segmentasyonu sağlar; örneğin misafir ağı, IoT cihazları ve kurumsal kullanıcı ağı birbirinden tamamen izole edilmiş sanal ağlar olarak tanımlanabilir. Bu VN’ler, fiziksel bir alt yapı üzerinde çalışan bağımsız mantıksal ağlar gibi davranır ve birbirlerinin trafiğini hiçbir şekilde göremez.
İlginizi Çekebilir: Cisco ACI Nedir? Veri Merkezlerinde Politika Tabanlı Otomasyonun Gücü
Alt katmanda ise Cisco TrustSec ile entegre Scalable Group Tag (SGT) mekanizması, mikro segmentasyonu sağlar. Bir kullanıcı ya da cihaz ağa bağlandığında, kimliğine ve rolüne göre bir SGT etiketi alır; bu etiket IP adresinden bağımsızdır ve cihaz ağ içinde taşındığında bile onunla birlikte hareket eder. Politikalar IP adresine değil bu etikete göre tanımlandığından, bir finans departmanı çalışanının yalnızca finans sunucularına erişebilmesi gibi kurallar, cihaz DHCP ile yeni bir IP aldığında bile otomatik olarak geçerliliğini koruyor.
Bu iki katmanlı modelin gerçek gücü, iki yapı bir arada kullanıldığında ortaya çıkıyor. VN’ler makro-segmentasyon düzeyinde “kim kiminle asla konuşamaz” sorusunu yanıtlarken, SGT’ler aynı VN içinde “kim kiminle hangi koşulda konuşabilir” sorusuna mikro-segmentasyon ile cevap veriyor. Bu da ağ içinde yatay düzlemde (east-west trafiğinde) politika uygulayabilmemizi sağlıyor. Örneğin aynı kurumsal VN içinde, İK departmanı çalışanlarının bordro sunucusuna erişebilmesi ama pazarlama ekibinin aynı sunucuya erişememesi gibi kurallar, VLAN bazlı geleneksel modelde ayrı bir VLAN ve ayrı bir güvenlik duvarı kuralı gerektirirken, SGT modelinde tek bir politika satırıyla tanımlanabiliyor.
SGT bilgisi Network içerisinde bulunan Cisco Security ürünleri ile entegre çalıştığından dolayı, buralarda gerektiğinde SGT bazlı kurallar ile sıkılaştırma imkânı sağlar. Bu sayede hem fabric içerisinde hem fabric dışarısında kullanıcının kontrolu kolaylıkla sağlanabilir.
Catalyst Center: Tasarım, Politika ve Provizyon
Catalyst Center, SD-Access’in merkezi yönetim ve otomasyon platformu. Dağıtım süreci genellikle dört ana adımdan oluşuyor: Design (site hiyerarşisi, ağ ayarları ve şablonların tanımlanması), Policy (kullanıcı gruplarının ve erişim politikalarının belirlenmesi), Provision (fabric rollerinin cihazlara atanması ve devreye alınması) ve Assurance (sürekli performans izleme ve sorun giderme). Bu adımların merkezi bir arayüzden yönetilmesi, özellikle çok sayıda şubesi olan kurumlarda, her lokasyonda ayrı ayrı manuel yapılandırma yapmak zorunda kalmadan tutarlı politika uygulaması sağlıyor.
Assurance katmanı da göz ardı edilmemesi gereken bir bileşen. Catalyst Center, ağdaki her istemci oturumu ve cihaz için sürekli telemetri toplayarak, bir sorunun kullanıcıdan şikayet gelmeden önce tespit edilmesini mümkün kılıyor. Kablosuz bağlantı sorunları, kimlik doğrulama hataları ve kapasite darboğazları gibi konular, bu görünürlük sayesinde çok daha hızlı teşhis edilebiliyor.
İlginizi Çekebilir: Claroty Nedir OT/IoT Güvenliğinde Yeni Bir Çağ
Hangi Senaryolarda SD-Access Öne Çıkıyor?
SD-Access özellikle misafir, IoT ve kurumsal kullanıcı trafiğinin aynı fiziksel altyapı üzerinde ama kesin biçimde izole edilmesi gereken ortamlarda; üretim tesislerinde operasyonel teknoloji (OT) cihazlarının BT ağından ayrılması gereken senaryolarda; ve çok sayıda şubesi olup merkezi, tutarlı bir politika modeli isteyen kurumlarda ciddi değer üretiyor. Finans ve üretim sektörlerine yönelik Cisco’nun yayımladığı doğrulanmış tasarım profilleri de bu iki senaryonun pratikte ne kadar yaygın olduğunu gösteriyor.
Kablosuz Entegrasyonu ve Fabric Wireless
Kampüs ağlarının büyük çoğunluğunda trafiğin önemli bir kısmı artık kablolu değil kablosuz bağlantılardan geliyor; bu yüzden SD-Access’in kablosuz tarafı görmezden gelinemeyecek kadar kritik. Fabric-enabled wireless modelinde, access point’ler geleneksel CAPWAP tünellemesi yerine doğrudan fabric edge node’a VXLAN üzerinden bağlanıyor. Bu yaklaşım, kablosuz istemci trafiğinin kablolu istemcilerle aynı segmentasyon ve politika modelinden geçmesini sağlıyor; yani bir kullanıcı kablolu bağlandığında hangi VN ve SGT’ye üye ise, kablosuz bağlandığında da aynı kurallar geçerli oluyor.
Bu entegrasyon aynı zamanda dolaşım (roaming) deneyimini de iyileştiriyor. Bir kullanıcı bir access point’ten diğerine geçtiğinde, fabric wireless controller konum bilgisini merkezi kontrol düzlemi üzerinden güncelliyor; kullanıcının IP adresi ya da oturum bilgisi bu geçişte kaybolmuyor. Özellikle geniş kampüs alanlarında ya da çok katlı ofis binalarında, kesintisiz dolaşım deneyimi kullanıcı memnuniyetini doğrudan etkileyen bir faktör.
Geçiş Sürecinde Aşamalı Yaklaşımın Önemi
Mevcut bir kampüs ağını tek seferde SD-Access fabric’ine dönüştürmeye çalışmak, sahada en çok risk taşıyan yaklaşım. Bunun yerine, önce tek bir bina ya da tek bir kat pilot bölge olarak seçilip, fabric orada devreye alınıp doğrulandıktan sonra diğer bölgelere kademeli olarak yayılması, hem ekibin öğrenme sürecini yönetilebilir kılıyor hem de üretim ortamındaki kesinti riskini en aza indiriyor. Bu süreçte mevcut VLAN yapısının VN ve SGT modeline nasıl eşleneceğinin baştan, iş birimleriyle birlikte netleştirilmesi, sonradan politika revizyonu ihtiyacını büyük ölçüde azaltıyor.
Donanım tarafında da IOS XE sürüm uyumluluğunun, özellikle BGP EVPN fabric tercih ediliyorsa, proje başında doğrulanması gerekiyor. Eski sürümleri çalıştıran anahtarların yükseltme ihtiyacı, projenin zaman çizelgesini doğrudan etkileyen bir unsur olduğundan, bu envanter kontrolünün planlama aşamasında, sahaya çıkmadan önce tamamlanması gerekiyor.
OT ve IoT Cihazlarının Fabric İçinde Yönetimi
Üretim tesislerinde ve akıllı bina projelerinde, ağa bağlanan cihaz çeşitliliği son yıllarda katlanarak arttı: PLC’ler, kameralar, erişim kontrol sistemleri, sensörler ve daha geleneksel BT uç noktaları artık aynı fiziksel altyapıyı paylaşıyor. Bu cihazların çoğu kendi güvenlik yamalarını düzenli almıyor ve bu yüzden BT ağından kesin biçimde izole edilmeleri gerekiyor. SD-Access’in VN modeli, bu izolasyonu ayrı bir fiziksel altyapı kurmaya gerek kalmadan sağlıyor; bir OT cihazı, kurumsal kullanıcı trafiğiyle aynı anahtarlara bağlı olsa bile, tamamen farklı bir virtual network içinde, kurumsal ağı hiç göremeden çalışabiliyor.
Cihaz profilleme (device profiling) yeteneği, bu modelin pratikte işlemesini sağlayan bir diğer parça. Catalyst Center, ağa bağlanan bir cihazın MAC adresi, DHCP parmak izi ve trafik davranışı gibi sinyalleri kullanarak cihazın türünü otomatik olarak tahmin edebiliyor ve buna göre uygun VN’ye ve SGT’ye atayabiliyor. Bu otomasyon, binlerce IoT cihazının manuel olarak sınıflandırılması gibi pratikte imkânsız bir yükü ortadan kaldırıyor ve yeni bir cihaz türü ağa eklendiğinde politika modelinin hızla güncellenebilmesini sağlıyor.
Lisanslama ve Donanım Gereksinimleri
SD-Access‘e geçiş kararı verilirken göz ardı edilmemesi gereken bir diğer boyut, Catalyst Center için gerekli lisans katmanları ve mevcut anahtar donanımının fabric rolleriyle uyumluluğu. Cisco’nun DNA lisans katmanları (Essentials, Advantage gibi), hangi otomasyon ve assurance özelliklerinin kullanılabileceğini doğrudan belirliyor; bu yüzden proje bütçelemesi yapılırken sadece donanım değil, doğru lisans katmanının maliyeti de baştan netleştirilmeli. Donanım tarafında ise mevcut Catalyst 9000 serisi anahtarların yazılım sürümü ve model kapasitesi, hangi fabric rollerini üstlenebileceğini sınırlayabiliyor; bu envanter kontrolü, proje kapsamının netleşmesi için planlama aşamasının ilk adımı olmalı.
Sekom ile SD-Access Dönüşümü
Bir SD-Access geçişi, mevcut kampüs ağının fabric’e uygun hale getirilmesi, doğru fabric rollerinin belirlenmesi ve segmentasyon politikalarının iş süreçlerine uygun şekilde tasarlanmasını gerektiren, dikkatli planlama isteyen bir proje. Sekom, Cisco SD-Access dahil kampüs ağ modernizasyonu projelerinde tasarımdan devreye almaya kadar teknik destek sağlıyor. Kampüs ağınızı fabric mimarisine taşımayı değerlendiriyorsanız, ihtiyaçlarınızı birlikte konuşmak için Sekom ekibiyle iletişime geçebilirsiniz.